
di 𝐒𝐭𝐞𝐟𝐚𝐧𝐨 𝐌𝐚𝐫𝐢𝐚 𝐌𝐚𝐫𝐜𝐡𝐞𝐭𝐭𝐢
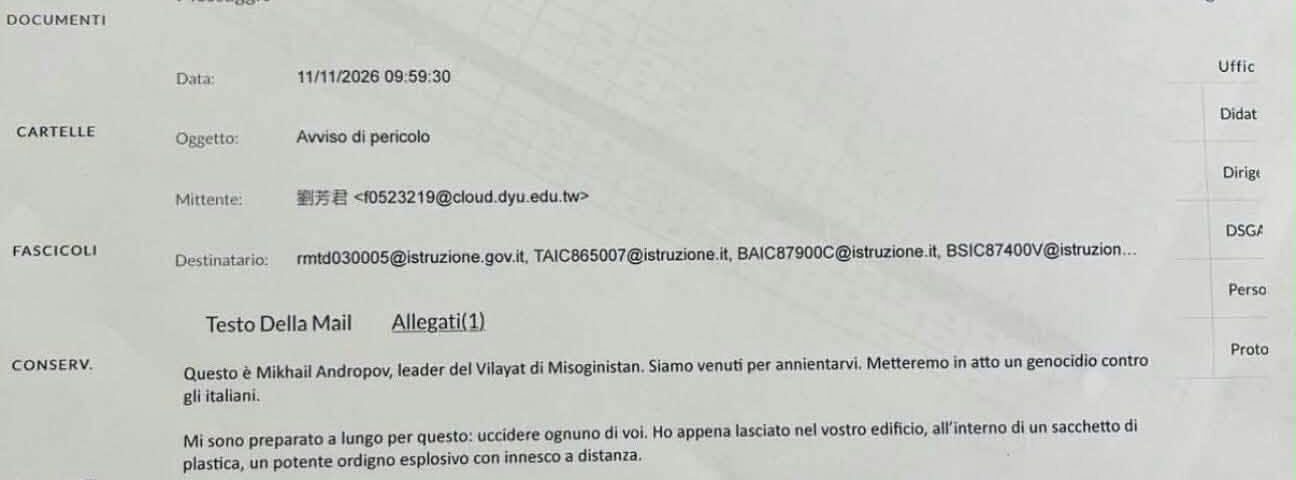
Fermiamoci un attimo a guardare l’immagine con l’occhio di chi mastica un minimo di sistemi e reti.
Partiamo dal mittente: si legge chiaramente **f0523219@cloud.dyu.edu.tw**, legato a un nome in caratteri cinesi tradizionali. Quel dominio appartiene alla Da-Yeh University di Taiwan e il prefisso ha tutta l’aria di essere una banale matricola studentesca su Microsoft 365 o Google Workspace. Qui le strade tecniche sono due. O qualcuno ha bucato l’account di uno studente taiwanese — magari pescando credenziali da qualche log di infostealer che gira su Telegram — usandolo poi come ponte per superare i filtri antispam del Ministero, grazie alla buona reputazione di un dominio .edu.tw, oppure in quell’università hanno configurato SPF, DKIM e DMARC talmente male da permettere un banalissimo spoofing dell’header From:. Chiaro, senza il file .eml grezzo e la catena dei Received: non possiamo metterci la mano sul fuoco, però già da fuori si capisce l’antifona.
Guardate poi il campo dei destinatari. Tutti gli indirizzi sono buttati lì, in chiaro, dentro il campo A:, senza alcuna traccia di copia carbone nascosta. Questo urla “script raffazzonato” lontano un miglio: probabilmente un ciclo in Python buttato giù in cinque minuti, o qualche mailer commerciale craccato, impostato per sparare blocchi da quindici o venti mail alla volta, così da non far scattare i rate limit del server SMTP.
La lista delle scuole, poi, è roba raccolta con uno scraping elementare dagli Open Data ministeriali o da Scuola in Chiaro, visto che i codici meccanografici su @istruzione.it sono pubblici.
Ma la vera chicca sta in mezzo all’elenco delle scuole: spunta un **kapgqn8khh@tanpony.com**.
È un servizio di posta usa e getta. L’autore ce l’ha infilato apposta come indirizzo “canarino” per controllare in tempo reale se i pacchetti partivano, superavano l’antispam e arrivavano a destinazione.
Anche il testo della mail tradisce tutta la natura seriale e un po’ improvvisata della cosa.
Si vede benissimo che è un template scritto in inglese e dato in pasto a un traduttore automatico: basta notare calchi come “Questo è Mikhail Andropov” al posto di “This is…”, oppure quel “un potente ordigno esplosivo… L’ho posizionata”, dove chi traduceva aveva in testa la parola inglese *bomb*.
E vogliamo parlare della firma? “Mikhail Andropov, leader del Vilayat di Misoginistan”. È puro trolling da imageboard, che mescola un ex capo del KGB, il lessico dell’ISIS e un meme da Internet.
Nessuna cellula dietro, nessun buco nei server del Ministero: è una campagna di swatting asincrono fatta per far evacuare gli edifici, bloccare le lezioni e creare caos sui media a costo praticamente zero.
Insomma, dimenticatevi gli APT o gli ingegneri della sicurezza.
Chi ha messo in piedi questo giro ha il profilo classico dello script kiddie di primo livello: un autodidatta giovanissimo, diciamo tra i sedici e i ventiquattro anni, che bazzica i canali Telegram o Discord del cyber-teppismo, del doxing e delle community anglofone o dell’Est Europa fissate con i falsi allarmi.
Niente exploit zero-day, nessuna infrastruttura di comando e controllo: ha solo messo insieme roba già pronta, uno scraper di base e qualche credenziale rubata presa da una combolist.
Se ha studiato informatica, al massimo sta facendo le superiori o i primi esami all’università, ma sono cose che chiunque può assemblare in un pomeriggio copiando due repository da GitHub.
E questa inesperienza si vede tutta negli errori grossolani di OPSEC: lasciare i destinatari visibili a tutti e bruciarsi l’indirizzo tanpony.com dentro il batch pubblico significa servire una traccia su un piatto d’argento alla Polizia Postale.
Incrociando i log SMTP sui server del Ministero, gli accessi al tenant taiwanese e i log del provider di mail temporanee — che spesso tiene in memoria l’IP di chi ha creato la casella — risalire a chi ha premuto “Invio” diventa ordinaria amministrazione.
ATTENZIONE: Non si tratta di una ricostruzione accertata dei fatti. In particolare, l’identikit dell’autore e alcune deduzioni sulle modalità dell’attacco non sono dimostrati.